
来源:综合 新华网《法国数百家超市制冷系统遭网络攻击》、BleepingComputer《Cyberattack shuts down refrigerators at French supermarkets》、The Hacker News《Attackers Heat French Supermarket Fridges Up to 50°C by Hijacking Danfoss Controllers》整理。原文链接:新华网 · BleepingComputer · The Hacker News
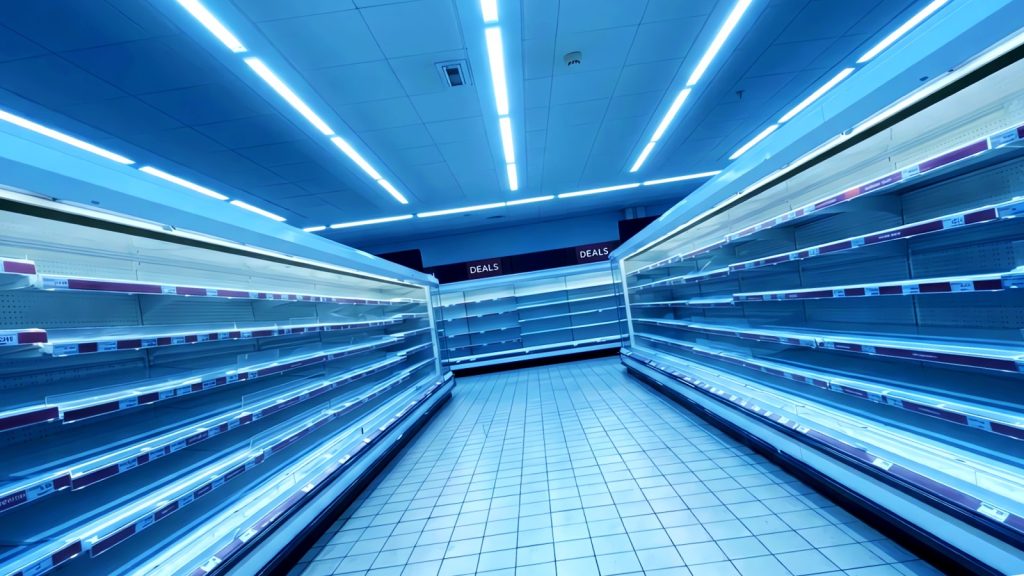
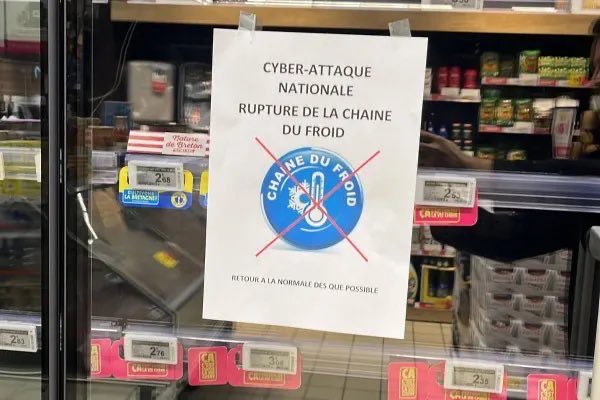
10 月 11 日深夜,法国数百家超市的制冷系统被人远程接管。黑客没有碰收银台,也没有偷数据,而是让冷柜不停升温——设定温度被改成 50℃,大量生鲜和冷冻食品只能整批扔掉。
据新华社援引法国商业调频电视台报道,受影响的主要是安特马尔谢(Intermarché)、U 合作社(Coopérative U)等大型连锁品牌,部分独立商店尤其是肉店也可能被波及;法国媒体称被影响的卖场约 250 至 350 家,全国损失可能达到数百万欧元。
攻击是怎么做成的:用”除霜”功能反过来升温
据 BleepingComputer 报道,黑客进入的是门店制冷系统的”总控”——由丹麦制造商丹福斯(Danfoss)生产、平时供维保公司远程管理的那台控制器,而且运行的是旧版丹福斯软件。
冷柜本身带自动除霜功能:结霜影响制冷效率,所以设备会定时化霜。黑客利用的正是这一点——强制设备持续除霜,再把设定温度拉到 50℃,让本该保持在零下的柜子一路升温。也就是说,设备被用来对付它自己要保护的东西。
各方的反应:罕见的措辞
安特马尔谢的发言人向 BleepingComputer 表示,因为”为门店管理制冷系统的服务商遭到网络攻击”,部分生鲜和冷冻陈列柜已停止使用,公司与旗下 Netto 已尽快把商品撤出这些柜子。
U 合作社负责人多米尼克·舍尔歇尔(Dominique Schelcher)在 X 上证实了攻击,并说:”攻击食品保鲜和法国食品供应所必需的设备,性质极其严重,而且前所未有,这是不可接受的。”欧盟农业与食品专员克里斯托夫·汉森(Christophe Hansen)也公开谴责了这起攻击,并点名法国最大连锁勒克莱尔(Leclerc)同样在受害名单里。
据法新社报道,巴黎检察官办公室已就”影响法国多家大型食品零售连锁企业冷柜的大规模网络攻击”立案调查,目的是确认受害范围,并查明攻击与各家上报的食品损失、以及部分门店起火之间的关联。法国国家信息系统安全局(ANSSI)确认丹福斯提供的软件存在漏洞,已联系开发商,并与欧洲同行共同排查其他可能受影响的企业。
漏洞并不是新问题
美国网络安全和基础设施安全局(CISA)早在 2025 年 5 月就通报过丹福斯 AK-SM 8xxA 系列硬件平台的认证绕过漏洞(CVE-2025-41450),同年 8 月又通报了命令注入漏洞(CVE-2025-41451)——这类型号正是食品零售行业用来管理制冷和暖通系统的设备。发现这两个漏洞的 Claroty Team82 团队,还在 8 月公布了如何通过公开可访问的管理界面,在丹福斯 AK-SM 800A 上实现远程代码执行的细节。
暴露面有多大?安全研究人员巴普蒂斯特·罗贝尔(Baptiste Robert)在事发后的周一扫到 2752 台在线可访问的丹福斯系统,其中 1590 台在法国;设备搜索引擎 Shodan 也持续跟踪到 4500 多台可被公网访问的丹福斯设备。
对暖通制冷行业意味着什么
这件事和通风、空调、制冷行业的距离比看上去近得多。冷柜控制器、楼宇自控(BMS)、冷站群控——这些”能远程登录”的设备,本质上和暖通设备用的是同一套路子:为了运维方便,把管理端口直接挂在公网上。方便的同时,也把设备交到了别人手里。
过去我们谈设备安全,多是指防火阀能不能在高温下可靠动作、风机能不能在潮湿环境里稳定运行;现在还得加上一条——设备联网之后,谁能登录它、能改哪些参数。这一次,被改的只是温度设定值,代价就是整柜食品和数百万欧元。
六件可以马上做的事
- 别把控制器直接挂在公网上:远程运维走 VPN 或白名单 IP,管理端口对公网关闭。
- 改掉默认账号密码,维保账号一人一号、离职即回收。
- 把固件升到最新:本次涉及的两个漏洞(CVE-2025-41450、CVE-2025-41451)厂商已发布补丁。
- 把设备网和办公网分开:一台被攻破的电脑,不应该能直接摸到冷柜控制器。
- 给关键参数加告警:设定温度、化霜模式被改动时,第一时间通知值班人员。
- 留一手人工方案:重要门店常备温度记录和应急转运流程,出事时先保货、再查原因。
对做设备、做工程、做运维的人来说,这次事件提供了一个很具体的提醒:联网带来的便利和控制权是同一件事的两面。设备能不能被远程改参数,取决于我们当初把它放在哪个网络里。
YAQIVENT 观察
这起事件提醒暖通行业:联网的制冷控制器、楼宇自控与远程运维平台,已经成为攻击面。出厂默认密码、未加密的远程通道、长期不更新的固件,都是可被利用的入口。
对设备商而言,安全应当成为产品说明书的一部分:出厂强制改密、关闭不必要的远程端口、提供固件更新与访问日志,并在合同中明确责任边界。买家在招标时也应把网络安全条款写进技术要求。
来源:新华网(新华社巴黎 10 月 12 日电)、BleepingComputer、The Hacker News。本文为行业资讯整理,事实与数据引自上述报道,观点供参考。