
Дереккөз: Xinhua («Франциядағы жүздеген супермаркеттің салқындату жүйесіне кибершабуыл жасалды»), BleepingComputer («Cyberattack shuts down refrigerators at French supermarkets») және The Hacker News («Attackers Heat French Supermarket Fridges Up to 50 °C by Hijacking Danfoss Controllers») материалдары бойынша дайындалған шолу. Түпнұсқалар: Xinhua · BleepingComputer · The Hacker News
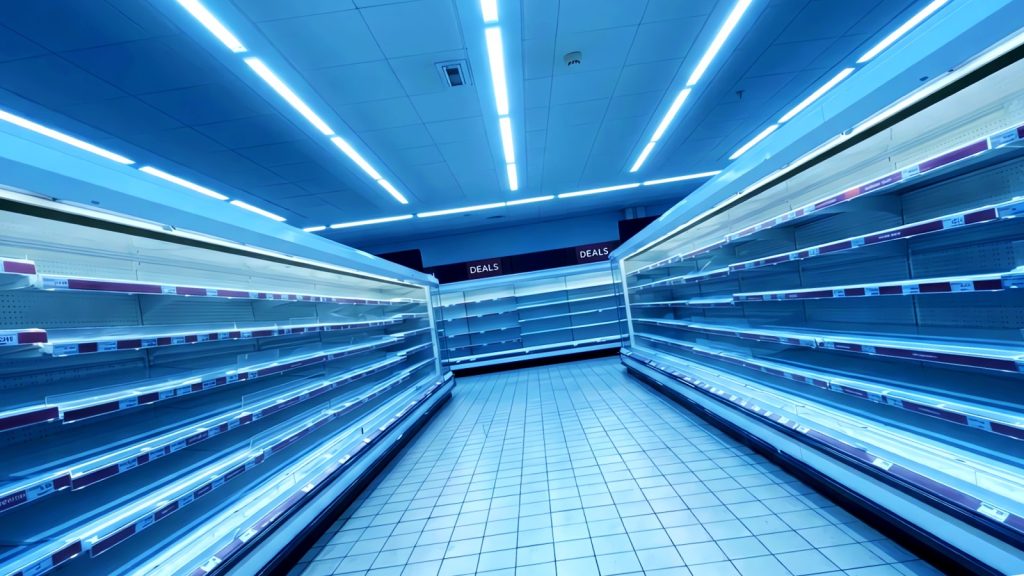
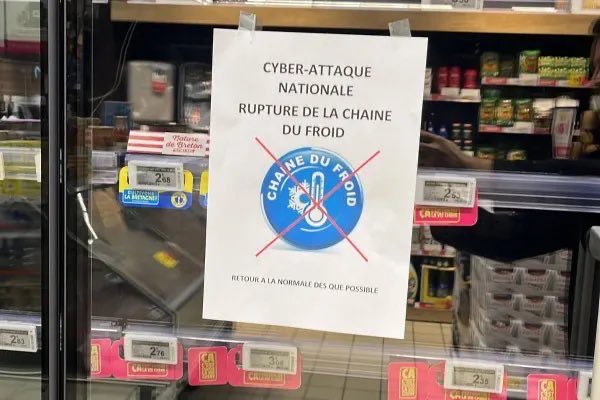
11 қазанға қараған түні Франциядағы жүздеген супермаркеттің салқындату жүйесі қашықтан басып алынды. Шабуылдаушылар кассаларға тиіспеді және деректерді ұрламады — олар тоңазытқыштарды «қыздырды»: температура 50 °C-қа көтеріліп, балғын және мұздатылған өнімдердің тұтас сөрелері тасталуға мәжбүр болды.
Франциялық телеарнаға сілтеме жасаған Синьхуа агенттігінің деректері бойынша, негізінен ірі желілер — Intermarché және Coopérative U зардап шекті; тәуелсіз дүкендер, әсіресе ет дүкендері де зардап шегуі мүмкін. Француз бұқаралық ақпарат құралдары 250-ден 350-ге дейінгі дүкенді атайды, ел бойынша жалпы шығын бірнеше миллион еуроға жетуі мүмкін.
Қалай жасалды: еріту функциясы тоңазытқышқа қарсы бұрылды
BleepingComputer-дің хабарлауынша, шабуылдаушылар дүкендегі салқындатуды басқаратын контроллер арқылы кірген — бұл даниялық Danfoss компаниясы шығаратын, сервистік ұйымдар қашықтан қосылатын құрылғы. Бұл контроллерлерде Danfoss бағдарламалық жасақтамасының ескі нұсқалары орнатылған болатын.
Салқындату жабдығында автоматты еріту циклі бар: қырау жиналып, салқындату тиімділігі төмендейді, сондықтан жабдық оны кезең-кезеңімен тазалайды. Шабуыл дәл осы механизмді пайдаланды — жабдықты үздіксіз ерітуге мәжбүрлеп, температураны 50 °C-қа көтерді, нәтижесінде минус ұстауы тиіс витриналар қыза берді. Яғни техника өзі қорғауға тиіс нәрсеге қарсы қолданылды.
Реакция: әдеттегіден қатаң тұжырымдар
Intermarché өкілі BleepingComputer-ге «дүкендердегі салқындату жүйелерін басқаратын сервистік компанияға жасалған кибершабуылдан кейін балғын және мұздатылған өнімдердің бір бөлігі істен шықты» деп мәлімдеді және Intermarché мен Netto өнімдерді бұл витриналардан барынша жылдам алып тастағанын қосты.
Coopérative U басшысы Доминик Шельшер X желісінде шабуылды растады: «Балғын өнімді сақтауға және француздарды азық-түлікпен қамтамасыз етуге қажетті жабдыққа шабуыл жасау — аса ауыр және бұрын-соңды болмаған жағдай. Бұл қабылданбайды». ЕО-ның ауыл шаруашылығы және азық-түлік жөніндегі комиссары Кристоф Хансен де шабуылды айыптап, зардап шеккендер қатарында Францияның ең үлкен желісі Leclerc-ті атады.
AFP агенттігінің хабарлауынша, Париж прокуратурасы «Францияның бірнеше ірі азық-түлік бөлшек сауда желісінің тоңазытқыштарына әсер еткен ауқымды кибершабуыл» бойынша тергеу бастады: зардап шеккендерді анықтап, шабуылдың өнім шығынымен және кейбір дүкендердегі өрттермен байланысын анықтау қажет. Францияның ақпараттық жүйелер қауіпсіздігі жөніндегі ұлттық агенттігі (ANSSI) Danfoss бағдарламалық жасақтамасындағы осалдықты растап, әзірлеушімен байланысқанын және еуропалық әріптестерімен бірге басқа да зардап шегуі мүмкін компанияларды тексеретінін мәлімдеді.
Осалдық жаңа емес
АҚШ-тың киберқауіпсіздік және инфрақұрылымды қорғау агенттігі (CISA) Danfoss AK-SM 8xxA аппараттық платформасы туралы 2025 жылдың мамырында (аутентификацияны айналып өту, CVE-2025-41450), ал 2025 жылдың тамызында (командаларды енгізу, CVE-2025-41451) ескерткен болатын. Бұл — азық-түлік бөлшек саудасында салқындату және HVAC жүйелерін басқаруға қолданылатын платформа. Екі осалдықты тапқан Claroty Team82 командасы тамызда Danfoss AK-SM 800A-ның ашық веб-интерфейсі арқылы қашықтан код орындауға қалай қол жеткізуге болатынын жариялады.
Ашық жүйелер қанша? Қауіпсіздік зерттеушісі Батист Робер шабуылдан кейінгі дүйсенбіде интернеттен қолжетімді 2752 Danfoss жүйесін тапты, оның 1590-ы Францияда; Shodan құрылғылар іздеу жүйесі 4500-ден астам ашық Danfoss құрылғысын тіркеп отыр.
Бұл ОВиК және суыту саласы үшін нені білдіреді
Бұл желдету, кондициялау және суыту саласына көрінгенінен әлдеқайда жақын. Тоңазытқыш контроллерлері, ғимаратты автоматтандыру жүйелері (BMS), суықты топтап басқару — қашықтан кіруге болатынның бәрі HVAC жабдығымен бірдей қағидамен жұмыс істейді: қызмет көрсетуге ыңғайлы болу үшін басқару порты интернетке ашық қалады. Ыңғайлылық пен бақылау — сол бір шешімнің екі жағы.
Бұрын жабдық қауіпсіздігі деген өрт клапаны жоғары температурада сенімді жабыла ма, желдеткіш ылғал ортада істей ме дегенді білдіретін. Енді екінші сұрақ қосылды: жабдық желіге қосылған соң, оған кім кіре алады және қандай параметрлерді өзгерте алады? Мұнда тек температура мәні өзгерді — ал шығын өнім сөрелерімен және миллиондаған еуромен өлшенді.
Қазір жасауға болатын алты қадам
- Контроллерлерді интернетке тікелей қалдырмаңыз: қашықтан қызмет көрсету VPN немесе рұқсат етілген IP тізімі арқылы болсын, басқару порты сыртқа жабық тұрсын.
- Зауыттық логин мен құпиясөзді ауыстырып, әр сервис инженеріне жеке тіркелгі беріңіз, қызметтен шыққанда жабыңыз.
- Прошивканы жаңартыңыз: аталған екі осалдыққа (CVE-2025-41450, CVE-2025-41451) өндіруші түзетулер шығарды.
- Жабдық желісін кеңсе желісінен бөліңіз: бұзылған компьютер тоңазытқыш контроллеріне тікелей жете алмауы керек.
- Маңызды параметрлерге дабыл қойыңыз: температура мәні немесе еріту режимі өзгерсе, кезекші бірден білуі тиіс.
- Қолмен істейтін жоспар қалдырыңыз: температура журналы және өнімді шұғыл тасымалдау тәртібі — алдымен тауарды сақтап, содан кейін себебін іздейді.
Осы жабдықты шығаратын, орнататын және қызмет көрсететін адамдар үшін қорытынды нақты: желіге қосылудың ыңғайлылығы мен бақылау құқығы — бір нәрсенің екі жағы. Контроллердің параметрлерін қашықтан өзгерту мүмкіндігі оны бастапқыда қай желіге қойғанымызға байланысты.
YAQIVENT пікірі
Франциядағы оқиға HVAC саласына ескерту: желіге қосылған тоңазыту контроллерлері, ғимарат автоматикасы және қашықтан басқару платформалары шабуыл бетіне айналды. Әдепкі құпиясөз, шифрланбаған арналар және жаңартылмайтын прошивка — ашық есіктер.
Қауіпсіздік өнімнің бөлігі болуы керек: іске қосу кезінде құпиясөзді міндетті ауыстыру, артық қашықтан порттарды жабу, прошивка жаңартулары мен қатынау журналдары, ал жауапкершілік келісімде көрсетілуі тиіс.
Дереккөз: Xinhua (Синьхуа, Париж, 12 қазан), BleepingComputer және The Hacker News. Бұл материал — салалық шолу; деректер мен сандар көрсетілген жарияланымдардан алынды, тұжырымдар анықтама үшін берілген.