
Source : synthèse réalisée à partir de Xinhua (« Les systèmes de réfrigération de centaines de supermarchés français victimes d’une cyberattaque »), BleepingComputer (« Cyberattack shuts down refrigerators at French supermarkets ») et The Hacker News (« Attackers Heat French Supermarket Fridges Up to 50 °C by Hijacking Danfoss Controllers »). Articles d’origine : Xinhua · BleepingComputer · The Hacker News
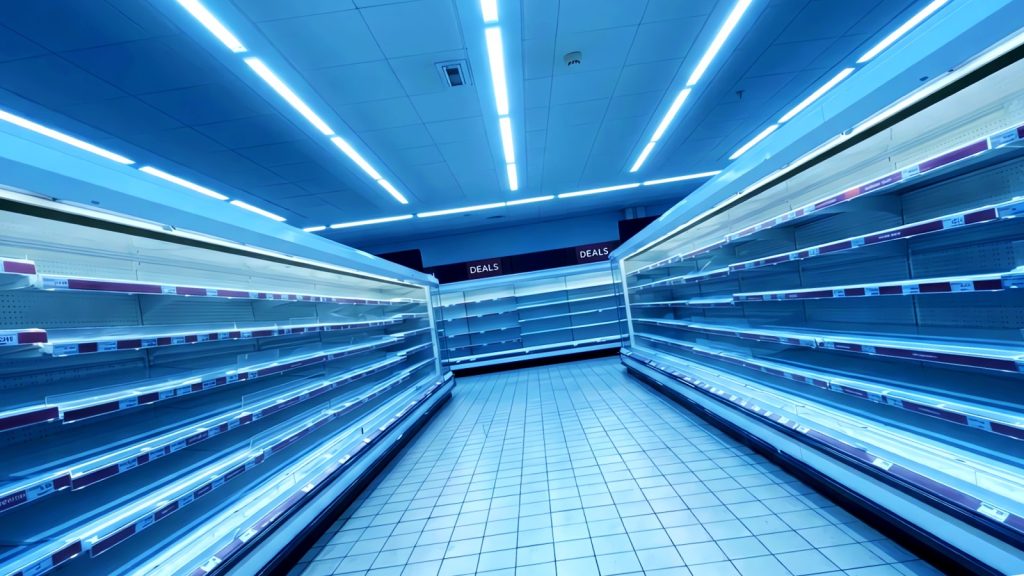
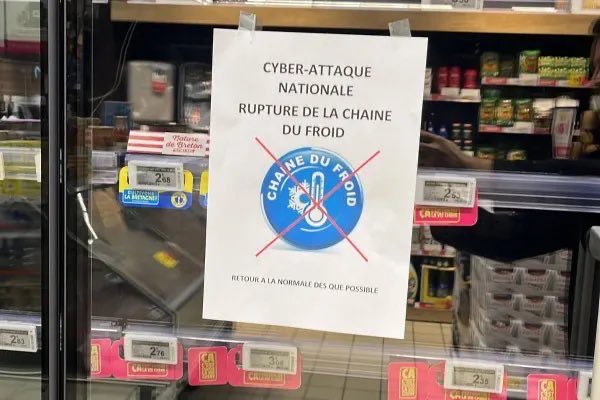
Dans la nuit du 11 octobre, les systèmes de réfrigération de centaines de supermarchés français ont été pris en main à distance. Les attaquants n’ont touché ni aux caisses ni aux données : ils ont fait monter la température. La consigne a été portée à 50 °C, et des rayons entiers de produits frais et surgelés ont dû être jetés.
Selon l’agence Xinhua, qui cite une chaîne de télévision française, les magasins touchés appartiennent surtout à de grandes enseignes comme Intermarché et Coopérative U ; des commerces indépendants, notamment des boucheries, pourraient aussi être concernés. Les médias français avancent le chiffre de 250 à 350 magasins, pour des pertes qui pourraient atteindre plusieurs millions d’euros à l’échelle nationale.
Comment cela a été fait : la fonction de dégivrage retournée contre le froid
D’après BleepingComputer, les attaquants sont passés par le contrôleur qui pilote la réfrigération du magasin : l’appareil fabriqué par le danois Danfoss, que les sociétés de maintenance administrent à distance. Ces contrôleurs exécutaient d’anciennes versions du logiciel Danfoss.
Les équipements frigorifiques se dégivrent automatiquement : le givre s’accumule, la performance chute, l’appareil le fait donc fondre à intervalles réguliers. C’est exactement ce mécanisme qui a été détourné. Les attaquants ont forcé un dégivrage continu et poussé la consigne à 50 °C, si bien que des meubles censés rester en négatif se sont réchauffés. Autrement dit, l’équipement a été retourné contre ce qu’il sert à protéger.
Réactions : des mots d’une gravité inhabituelle
Un porte-parole d’Intermarché a déclaré à BleepingComputer qu’« à la suite d’une cyberattaque touchant, selon les informations disponibles, un prestataire qui gère les systèmes de réfrigération des magasins, certains meubles de produits frais et surgelés sont hors service », précisant qu’Intermarché et Netto avaient retiré les produits de ces meubles aussi vite que possible.
Le président de Coopérative U, Dominique Schelcher, a confirmé l’attaque sur X : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et inédit. C’est inacceptable. » Le commissaire européen à l’agriculture et à l’alimentation, Christophe Hansen, a également condamné l’attaque et cité parmi les victimes la plus grande enseigne française, Leclerc.
Selon l’AFP, le parquet de Paris a ouvert une enquête sur « la cyberattaque de grande ampleur affectant les réfrigérateurs de plusieurs grandes enseignes de la distribution alimentaire en France », afin d’identifier les victimes et d’établir le lien avec les pertes de denrées signalées et les départs de feu constatés dans certains magasins. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a confirmé l’existence d’une vulnérabilité dans le logiciel de Danfoss, a pris contact avec l’éditeur et vérifie, avec ses homologues européens, quelles autres entreprises pourraient être concernées.
Une vulnérabilité qui n’est pas nouvelle
La CISA américaine avait déjà alerté en mai 2025 sur la plateforme matérielle Danfoss AK-SM 8xxA (contournement d’authentification, CVE-2025-41450), puis en août 2025 sur une injection de commandes (CVE-2025-41451) : c’est précisément la plateforme utilisée dans la distribution alimentaire pour piloter la réfrigération et le génie climatique. L’équipe Team82 de Claroty, qui a découvert les deux failles, a publié en août le détail de l’exploitation permettant d’exécuter du code à distance sur un Danfoss AK-SM 800A via son interface d’administration exposée.
Quelle est l’ampleur de l’exposition ? Le chercheur en sécurité Baptiste Robert a recensé, le lundi suivant l’attaque, 2 752 systèmes Danfoss accessibles depuis Internet, dont 1 590 en France ; le moteur de recherche d’objets connectés Shodan en suit plus de 4 500.
Ce que cela signifie pour la filière CVC et frigorifique
Le sujet est plus proche de notre métier qu’il n’y paraît. Contrôleurs frigorifiques, gestion technique du bâtiment, pilotage centralisé du froid : tout ce qui se connecte à distance fonctionne comme le matériel CVC, avec la même commodité — le port d’administration laissé ouvert sur Internet pour simplifier la maintenance. Cette commodité et ce contrôle sont les deux faces d’un même choix.
La sécurité d’un équipement, c’était jusqu’ici de savoir si un clapet coupe-feu se ferme de façon fiable à haute température ou si un ventilateur continue de tourner en milieu humide. S’y ajoute désormais une seconde question : une fois l’équipement connecté, qui peut s’y connecter et quels réglages peuvent être modifiés ? Ici, seule une consigne de température a changé — et la facture s’est chiffrée en rayons de produits et en millions d’euros.
Six mesures applicables dès maintenant
- Ne laissez pas les contrôleurs exposés sur Internet : l’accès distant passe par un VPN ou une liste d’IP autorisées, le port d’administration est fermé vers l’extérieur.
- Remplacez les identifiants par défaut et donnez un compte nominatif à chaque technicien, révoqué à son départ.
- Mettez à jour les micrologiciels : les correctifs des deux failles concernées (CVE-2025-41450, CVE-2025-41451) sont publiés par le fabricant.
- Séparez le réseau des équipements du réseau bureautique : un poste compromis ne doit pas pouvoir atteindre le contrôleur frigorifique.
- Alertez sur les paramètres sensibles : toute modification de consigne ou de mode de dégivrage doit être signalée immédiatement à l’astreinte.
- Prévoyez une solution manuelle : relevés de température et procédure de transfert d’urgence, pour sauver la marchandise d’abord et chercher la cause ensuite.
Pour ceux qui fabriquent, installent ou entretiennent ces équipements, la leçon est concrète : la commodité de la connexion et le contrôle qu’elle apporte ne font qu’un. La possibilité de modifier les paramètres d’un contrôleur à distance dépend du réseau dans lequel on l’a placé au départ.
Le regard de YAQIVENT
L’affaire française rappelle au CVC que les régulateurs frigorifiques connectés, la GTB et les plateformes de télésurveillance sont devenus des surfaces d’attaque. Mots de passe par défaut, canaux distants non chiffrés et firmwares jamais mis à jour sont autant de portes ouvertes.
La sécurité doit faire partie du produit : changement de mot de passe imposé à la mise en service, fermeture des ports distants inutiles, mises à jour et journaux d’accès, responsabilités précisées au contrat. Les acheteurs devraient inscrire des clauses de cybersécurité dans leurs appels d’offres.
Source : Xinhua (agence Xinhua, Paris, 12 octobre), BleepingComputer et The Hacker News. Cet article est une synthèse sectorielle ; les faits et chiffres sont issus de ces publications et les analyses sont fournies à titre indicatif.