
المصدر: إعداد بالاستناد إلى شينخوا («تعرض أنظمة التبريد في مئات المتاجر الكبرى في فرنسا لهجوم إلكتروني»)، وBleepingComputer («Cyberattack shuts down refrigerators at French supermarkets»)، وThe Hacker News («Attackers Heat French Supermarket Fridges Up to 50 °C by Hijacking Danfoss Controllers»). المقالات الأصلية: شينخوا · BleepingComputer · The Hacker News
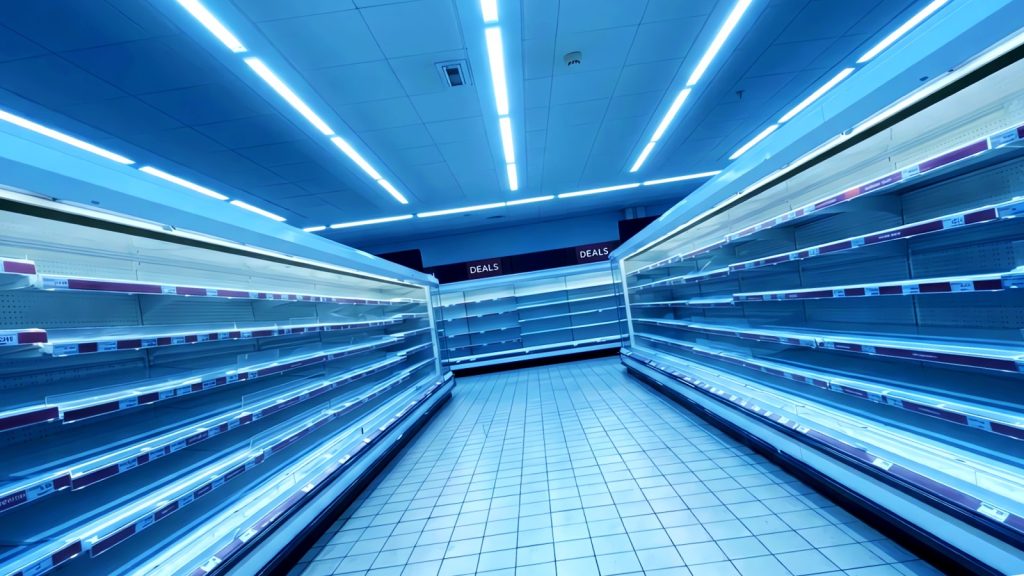
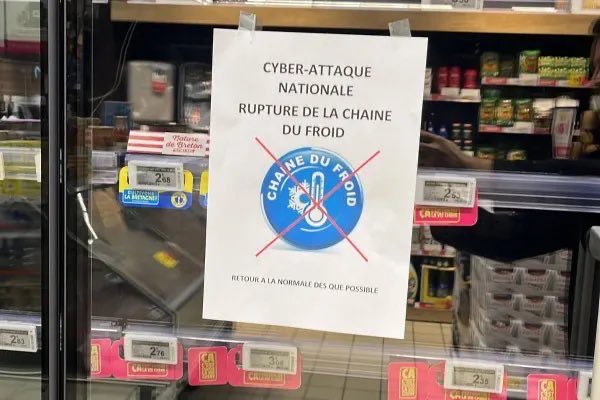
في ليلة 11 أكتوبر، جرى الاستيلاء عن بُعد على أنظمة التبريد في مئات المتاجر الكبرى في فرنسا. لم يمسّ المهاجمون صناديق الدفع ولم يسرقوا بيانات، بل رفعوا الحرارة: ضُبطت الدرجة المستهدفة على 50 درجة مئوية، واضطرت المتاجر إلى إتلاف أرفف كاملة من المنتجات الطازجة والمجمّدة.
وبحسب وكالة شينخوا نقلاً عن قناة تلفزيونية فرنسية، تنتمي المتاجر المتضررة أساساً إلى سلاسل كبرى مثل إنترمارشيه (Intermarché) وكوبيراسيون يو (Coopérative U)، وقد تكون متاجر مستقلة، ولا سيما محلات اللحوم، متأثرة أيضاً. وتشير وسائل الإعلام الفرنسية إلى أن عدد المتاجر المتأثرة يتراوح بين 250 و350، مع خسائر قد تبلغ ملايين اليوروات على مستوى البلاد.
كيف حدث ذلك: وظيفة إذابة الجليد وجّهت ضد الثلاجة نفسها
وفقاً لموقع BleepingComputer، دخل المهاجمون عبر وحدة التحكم التي تدير التبريد في المتجر، وهي جهاز تصنعه شركة Danfoss الدنماركية وتتصل به شركات الصيانة عن بُعد. وكانت هذه الوحدات تعمل بإصدارات قديمة من برمجيات Danfoss.
لمعدات التبريد دورة إذابة تلقائية: يتراكم الجليد فينخفض الأداء، فتُزيله المعدة على فترات منتظمة. هذا بالضبط ما استُخدم في الهجوم: أُجبرت المعدات على الإذابة المستمرة ورُفعت الدرجة المستهدفة إلى 50 درجة، فظلت الوحدات التي يفترض أن تبقى تحت الصفر ترتفع حرارتها. بمعنى آخر، استُخدمت المعدة ضد ما وُجدت لحمايته.
ردود الفعل: صياغة أشد من المعتاد
قال متحدث باسم إنترمارشيه لموقع BleepingComputer إنه «بعد هجوم إلكتروني استهدف، وفق ما ذُكر، مزوّد خدمة يدير أنظمة التبريد في المتاجر، خرجت بعض وحدات عرض المنتجات الطازجة والمجمّدة من الخدمة»، مضيفاً أن إنترمارشيه وسلسلة نيتو (Netto) سارعتا إلى سحب المنتجات من هذه الوحدات.
وأكد رئيس كوبيراسيون يو، دومينيك شيلشر (Dominique Schelcher)، الهجوم عبر منصة X قائلاً: «استهداف معدات ضرورية لحفظ المنتجات الطازجة وتزويد الفرنسيين بالغذاء أمر بالغ الخطورة ولم يحدث من قبل، وهو أمر غير مقبول». كما أدان مفوض الاتحاد الأوروبي للزراعة والأغذية كريستوف هانسن (Christophe Hansen) الهجوم، وذكر أن أكبر سلسلة في فرنسا، لوكلير (Leclerc)، من بين المتضررين.
ووفقاً لوكالة فرانس برس، فتحت النيابة العامة في باريس تحقيقاً في «الهجوم الإلكتروني الواسع النطاق الذي أصاب ثلاجات عدد من كبرى سلاسل تجارة الأغذية في فرنسا»، بهدف تحديد المتضررين وربط الهجوم بخسائر المواد الغذائية التي أبلغت عنها السلاسل وبحرائق اندلعت في بعض المتاجر. وأكدت الوكالة الوطنية لأمن أنظمة المعلومات (ANSSI) وجود ثغرة في برمجيات Danfoss، وتواصلت مع مطوّرها، وتتحقق مع نظرائها الأوروبيين من شركات أخرى قد تكون متأثرة.
الثغرة ليست جديدة
كانت وكالة الأمن السيبراني وأمن البنية التحتية الأميركية (CISA) قد حذّرت في مايو 2025 من ثغرة تجاوز المصادقة في منصة Danfoss AK-SM 8xxA (CVE-2025-41450)، ثم في أغسطس 2025 من ثغرة حقن الأوامر (CVE-2025-41451)؛ وهي المنصة نفسها المستخدمة في تجارة الأغذية لإدارة أنظمة التبريد والتكييف. ونشر فريق Team82 التابع لشركة Claroty، الذي اكتشف الثغرتين، في أغسطس تفاصيل تتيح تنفيذ أوامر عن بُعد على وحدة Danfoss AK-SM 800A عبر واجهة الإدارة المكشوفة على الإنترنت.
ما حجم الانكشاف؟ رصد الباحث الأمني باتيست روبرت (Baptiste Robert) في اليوم التالي للهجوم 2752 نظام Danfoss متاحاً على الإنترنت، منها 1590 في فرنسا، فيما يتتبع محرك البحث Shodan أكثر من 4500 جهاز Danfoss يمكن الوصول إليه من الشبكة.
ماذا يعني ذلك لقطاع التهوية والتكييف والتبريد
الأمر أقرب إلى قطاعنا مما يبدو. وحدات التحكم في التبريد، وأنظمة إدارة المباني، والتحكم المركزي في التبريد — كل ما يمكن الدخول إليه عن بُعد يعمل بالمنطق نفسه الذي تعمل به معدات التهوية والتكييف: تسهيلاً للصيانة، يُترك منفذ الإدارة مفتوحاً على الإنترنت. والسهولة هنا والقدرة على التحكم وجهان للقرار نفسه.
كانت سلامة المعدات تعني سابقاً: هل يُغلق صمام الحريق بإحكام عند ارتفاع الحرارة، وهل يستمر المروحة في العمل في بيئة رطبة. والآن يُضاف سؤال ثانٍ: بعد ربط المعدة بالشبكة، من يمكنه الدخول إليها، وأي معاملات يمكنه تغييرها؟ في هذه الحادثة لم يتغيّر سوى قيمة درجة الحرارة المستهدفة، وكانت الفاتورة أرففاً من الغذاء وملايين اليوروات.
ست خطوات يمكن تنفيذها الآن
- لا تترك وحدات التحكم مكشوفة على الإنترنت: اجعل الوصول عن بُعد عبر شبكة افتراضية خاصة (VPN) أو قائمة عناوين مسموح بها، وأغلق منفذ الإدارة أمام الخارج.
- استبدل بيانات الدخول الافتراضية، وامنح كل فني صيانة حساباً خاصاً به يُلغى عند تركه العمل.
- حدّث البرمجيات الثابتة: الشركة المصنّعة أصدرت تصحيحات للثغرتين المذكورتين (CVE-2025-41450 وCVE-2025-41451).
- افصل شبكة المعدات عن شبكة المكاتب، حتى لا يتمكن جهاز مخترق من الوصول مباشرة إلى وحدة تحكم التبريد.
- اضبط تنبيهات على المعاملات المهمة: أي تغيير في درجة الحرارة المستهدفة أو نمط الإذابة يجب أن يصل إلى المناوب فوراً.
- احتفظ بخطة يدوية: سجلات درجات الحرارة وإجراء نقل طارئ، بحيث تكون الأولوية إنقاذ البضاعة ثم البحث عن السبب.
ولمن يصنع هذه المعدات أو يركّبها أو يصونها، الدرس عملي ومباشر: سهولة الاتصال بالشبكة والقدرة على التحكم أمر واحد. وإمكانية تغيير معاملات وحدة التحكم عن بُعد تعتمد على الشبكة التي وضعناها فيها من البداية.
رأي YAQIVENT
الحادثة الفرنسية تذكير لقطاع التكييف: وحدات التحكم المتصلة بالتبريد، وأنظمة إدارة المباني، ومنصات المراقبة عن بُعد، أصبحت سطح هجوم. كلمات المرور الافتراضية، والقنوات غير المشفرة، وبرامج ثابتة لا تُحدَّث، كلها أبواب مفتوحة.
يجب أن يكون الأمن جزءًا من المنتج: إلزام تغيير كلمة المرور عند التشغيل، وإغلاق المنافذ البعيدة غير الضرورية، وتوفير تحديثات وسجلات وصول، وتحديد المسؤولية في العقد. وعلى المشترين إدراج شروط الأمن السيبراني في كراسات الشروط.
المصدر: شينخوا (وكالة أنباء شينخوا، باريس، 12 أكتوبر)، وBleepingComputer، وThe Hacker News. هذا المقال ملخّص قطاعي، والوقائع والأرقام مقتبسة من تلك التقارير، والآراء للاستئناس.