
Источник: обзор по материалам Xinhua («Системы охлаждения сотен французских супермаркетов подверглись кибератаке»), BleepingComputer («Cyberattack shuts down refrigerators at French supermarkets») и The Hacker News («Attackers Heat French Supermarket Fridges Up to 50 °C by Hijacking Danfoss Controllers»). Оригиналы: Xinhua · BleepingComputer · The Hacker News
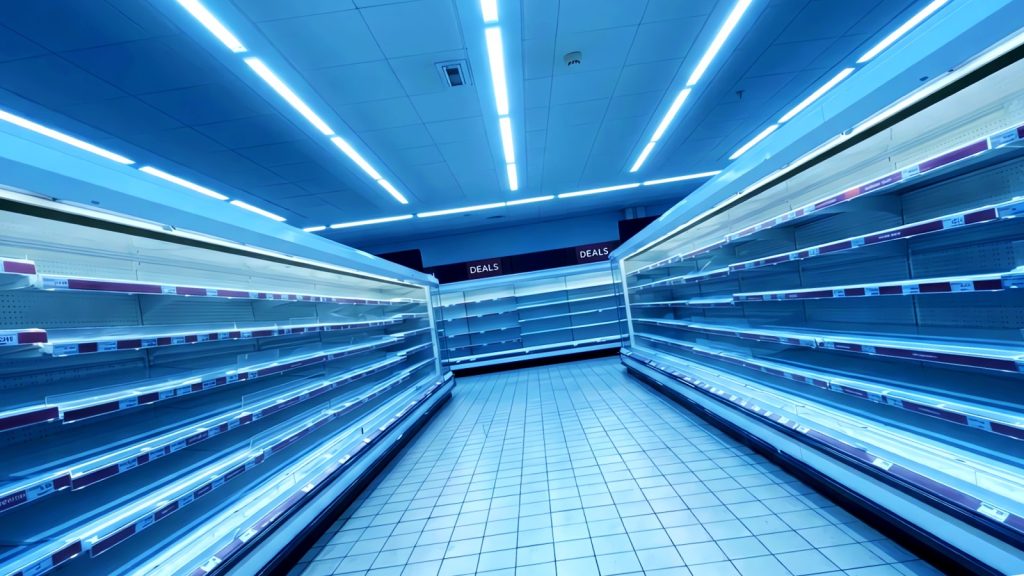
Поздно вечером 11 октября системы охлаждения сотен французских супермаркетов были захвачены удалённо. Злоумышленники не трогали кассы и не похищали данные — они «подогрели» холодильники: уставку подняли до 50 °C, и целые витрины свежих и замороженных продуктов пришлось выбросить.
По данным агентства Синьхуа, которое ссылается на французский телеканал, пострадали в основном крупные сети — Intermarché и Coopérative U; под удар могли попасть и независимые магазины, в первую очередь мясные. Французские СМИ называют от 250 до 350 магазинов, а общие потери по стране могут составить несколько миллионов евро.
Как это сделали: разморозку развернули против холодильника
Как сообщает BleepingComputer, злоумышленники попали в систему через контроллер, управляющий охлаждением магазина, — устройство датской компании Danfoss, к которому сервисные организации подключаются удалённо. На этих контроллерах стояли старые версии программного обеспечения Danfoss.
У холодильного оборудования есть автоматическая разморозка: наледь снижает эффективность охлаждения, поэтому техника периодически её снимает. Атака использовала именно этот механизм — оборудование заставили размораживаться непрерывно и подняли уставку до 50 °C, так что витрины, которые должны держать минус, только нагревались. По сути, технику обратили против того, что она призвана защищать.
Реакция: формулировки жёстче обычного
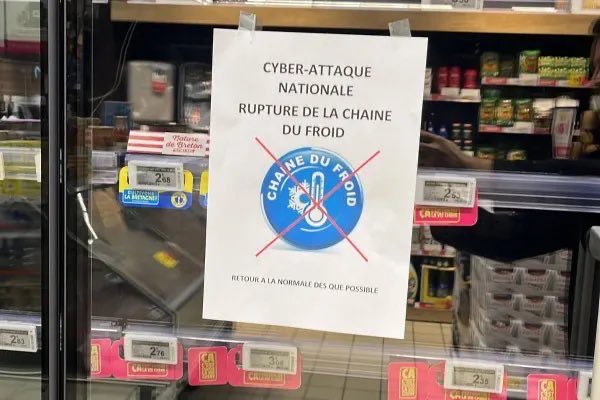
Представитель Intermarché сообщил BleepingComputer, что «после кибератаки на поставщика услуг, управляющего системами охлаждения в магазинах, часть витрин со свежими и замороженными продуктами выведена из эксплуатации», и добавил, что Intermarché и сеть Netto как можно быстрее убрали продукцию с этих витрин.
Президент Coopérative U Доминик Шельшер подтвердил атаку в сети X: «Атака на оборудование, необходимое для сохранения свежих продуктов и снабжения французов продовольствием, — это чрезвычайно серьёзно и беспрецедентно. Это недопустимо». Еврокомиссар по сельскому хозяйству и продовольствию Кристоф Хансен также осудил атаку и назвал среди пострадавших крупнейшую сеть Франции — Leclerc.
По сообщению AFP, прокуратура Парижа начала расследование «масштабной кибератаки, затронувшей холодильные системы нескольких крупных продовольственных сетей Франции»: предстоит установить пострадавших и связь атаки с заявленными потерями продукции и возгораниями в части магазинов. Национальное агентство по безопасности информационных систем Франции (ANSSI) подтвердило наличие уязвимости в программном обеспечении Danfoss, связалось с разработчиком и вместе с европейскими коллегами проверяет другие компании, которые могли пострадать.
Уязвимость не новая
Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждало о проблемах аппаратной платформы Danfoss AK-SM 8xxA ещё в мае 2025 года (обход аутентификации, CVE-2025-41450), а в августе 2025 года — о внедрении команд (CVE-2025-41451). Речь идёт именно о платформе, которую в розничной торговле продуктами используют для управления холодильным и климатическим оборудованием. Команда Claroty Team82, обнаружившая обе уязвимости, в августе опубликовала описание того, как через общедоступный веб-интерфейс Danfoss AK-SM 800A добиться удалённого выполнения кода.
Насколько велик масштаб оголённых систем? Исследователь безопасности Батист Робер в понедельник после атаки обнаружил в открытом доступе 2752 системы Danfoss, из них 1590 — во Франции; поисковик устройств Shodan отслеживает более 4500 доступных из интернета устройств Danfoss.
Что это значит для отрасли ОВиК и холодильной техники
Для вентиляции, кондиционирования и холода это ближе, чем кажется. Контроллеры холодильных установок, системы автоматизации зданий, групповое управление холодом — всё, куда можно войти удалённо, устроено так же, как и техника ОВиК: ради удобства обслуживания порт управления оставляют открытым в интернет. Удобство и доступ оказываются двумя сторонами одного решения.
Раньше надёжность оборудования означала, сработает ли противопожарный клапан при высокой температуре и не остановится ли вентилятор во влажной среде. Теперь добавляется второй вопрос: если техника подключена к сети, кто может в неё войти и какие параметры изменить. Здесь изменили только уставку температуры — а счёт пошёл на витрины продуктов и миллионы евро.
Шесть шагов, которые можно сделать уже сейчас
- Не оставляйте контроллеры в открытом интернете: удалённый доступ — через VPN или список разрешённых IP, порт управления закрыт наружу.
- Смените заводские логины и пароли, заведите отдельные учётные записи для сервисных инженеров и отзывайте их при уходе сотрудника.
- Обновите прошивку: исправления для двух упомянутых уязвимостей (CVE-2025-41450, CVE-2025-41451) производитель уже выпустил.
- Разделите сеть оборудования и офисную сеть: взломанный компьютер не должен дотягиваться до контроллера холодильников.
- Настройте оповещения по ключевым параметрам: об изменении уставки или режима разморозки дежурный должен узнавать сразу.
- Оставьте ручной сценарий: журнал температур и план экстренной перевозки продукции — сначала спасают товар, потом ищут причину.
Для тех, кто производит такое оборудование, монтирует его или обслуживает, вывод вполне конкретный: удобство подключения и контроль неразделимы. Возможность менять параметры контроллера удалённо зависит от того, в какую сеть его поставили изначально.
Взгляд YAQIVENT
Французский случай — напоминание для ОВиК: сетевые контроллеры холодильных систем, автоматика зданий и платформы удалённого мониторинга стали поверхностью атаки. Пароли по умолчанию, незашифрованные каналы и прошивки без обновлений — открытые двери.
Безопасность должна стать частью продукта: принудительная смена пароля при пуске, отключение лишних удалённых портов, обновления прошивки и журналы доступа, а ответственность — в договоре. Покупателям стоит включать требования по кибербезопасности в тендеры.
Источник: Xinhua (Синьхуа, Париж, 12 октября), BleepingComputer и The Hacker News. Материал представляет собой обзор отрасли; факты и цифры приведены по указанным публикациям, выводы — для ознакомления.